etiCORE · SAM & NM · Developer Tooling

etiCORE
Developer Suite

eDS — Das vollständige Werkzeug für etiCORE

Entwickeln, testen und analysieren Sie etiCORE-Implementierungen mit einem einzigen Werkzeug — vom Software-Simulator bis zur echten Chipkarte, von der APDU-Referenz bis zur PKI-Integration.

Features entdecken Details ansehen
$SELECT SAM — AID: D2 76 00 00 85 22 ...
→SW 90 00FCI: A5 {61 ...} → etiCORE erkannt
$EXTERNAL_AUTHENTICATE — ECDSA-SHA256
→SW 90 00SAM aktiviert
$AUTHORISE_STATIC_ENTITLEMENT → 7F3B {…}
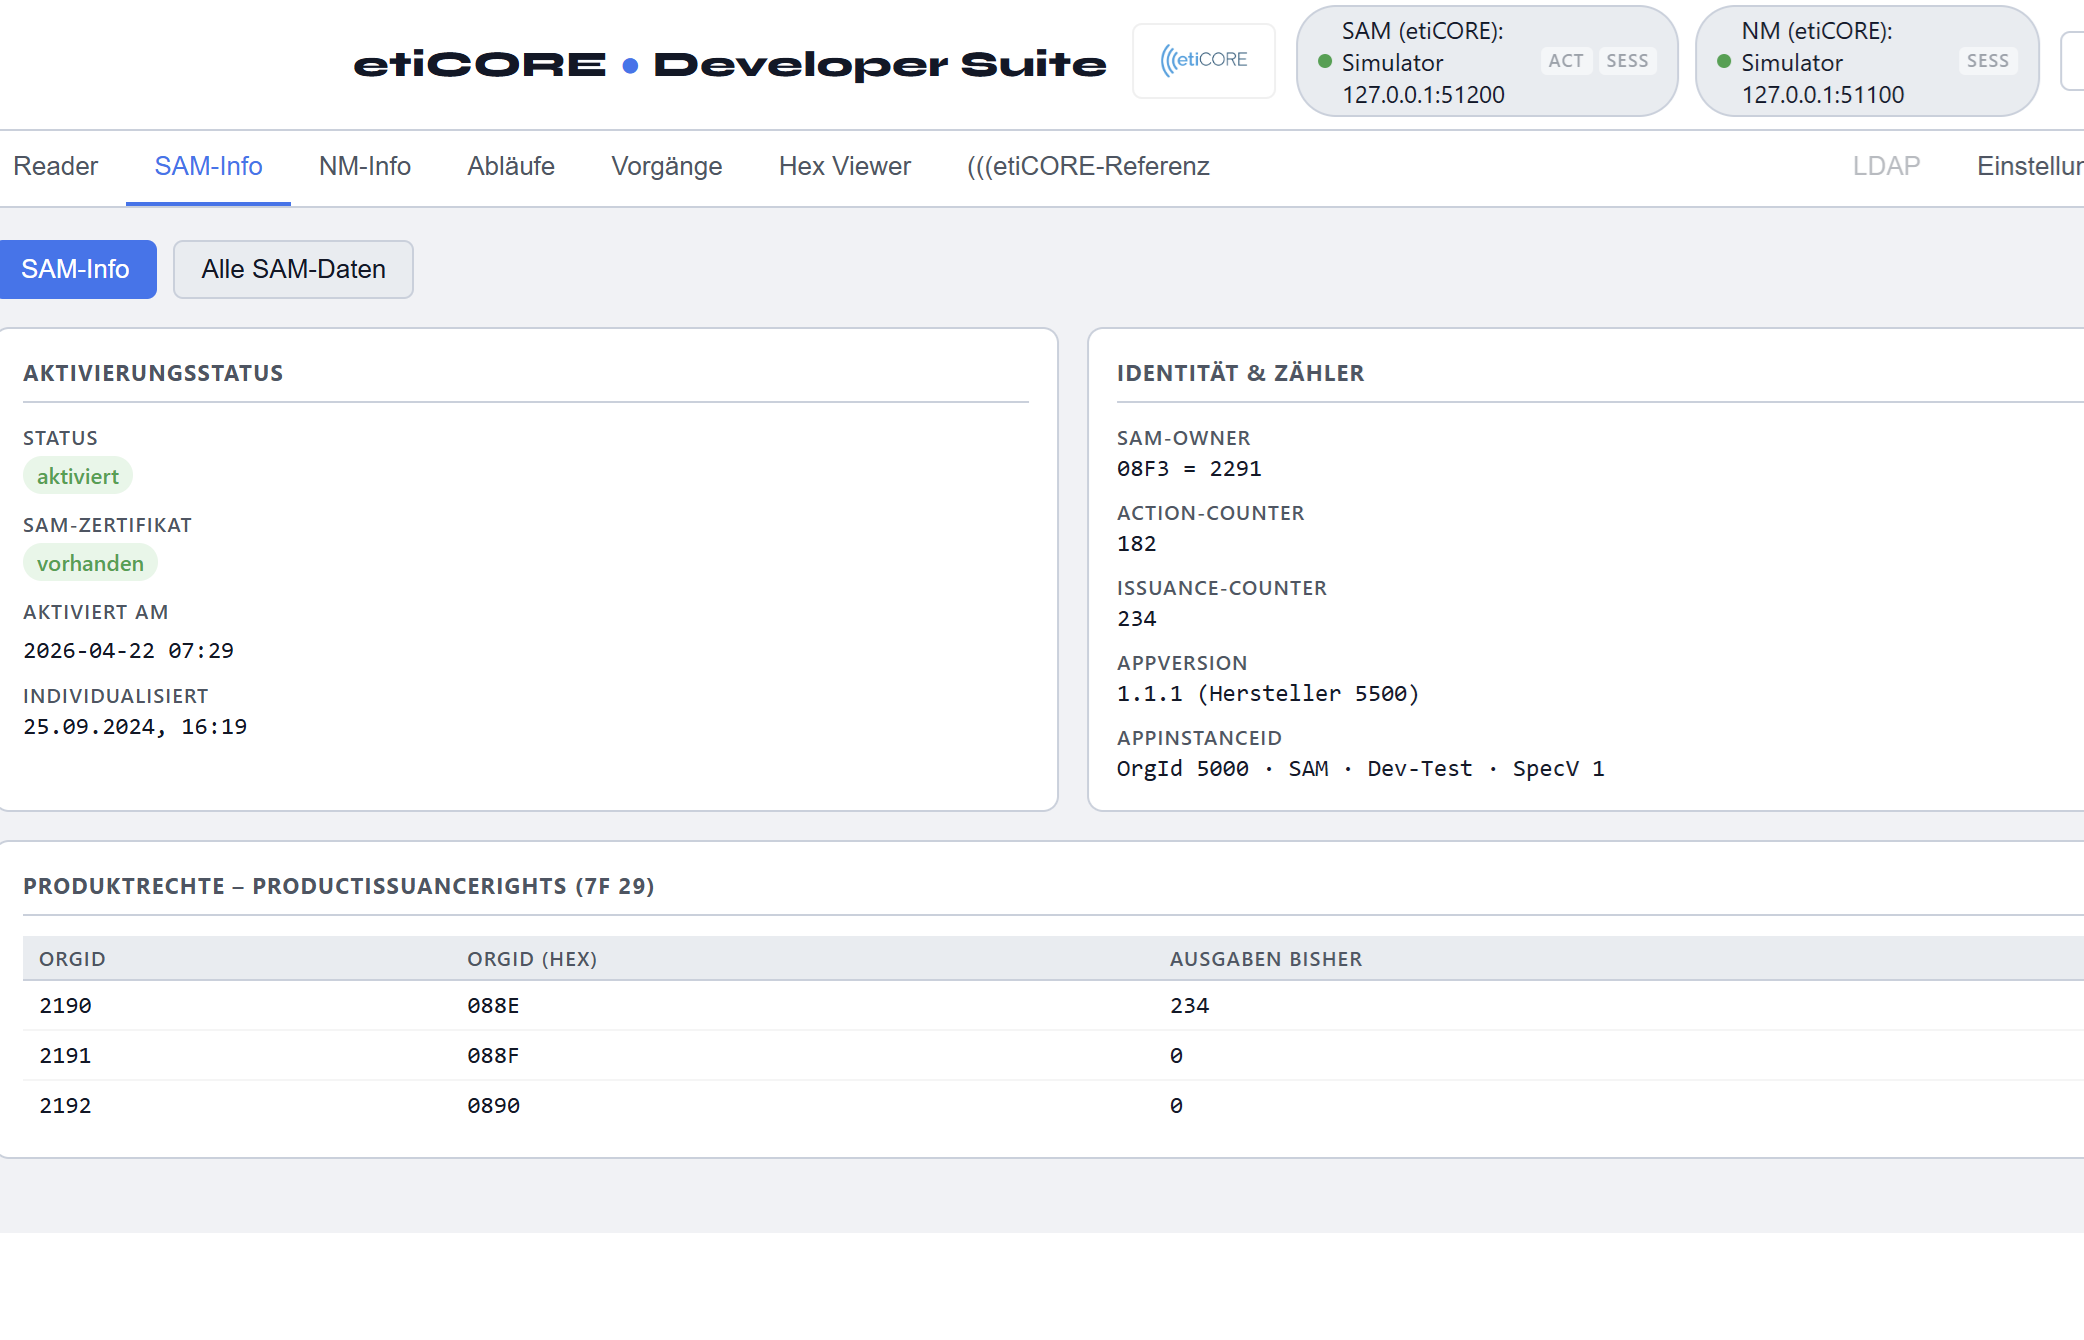
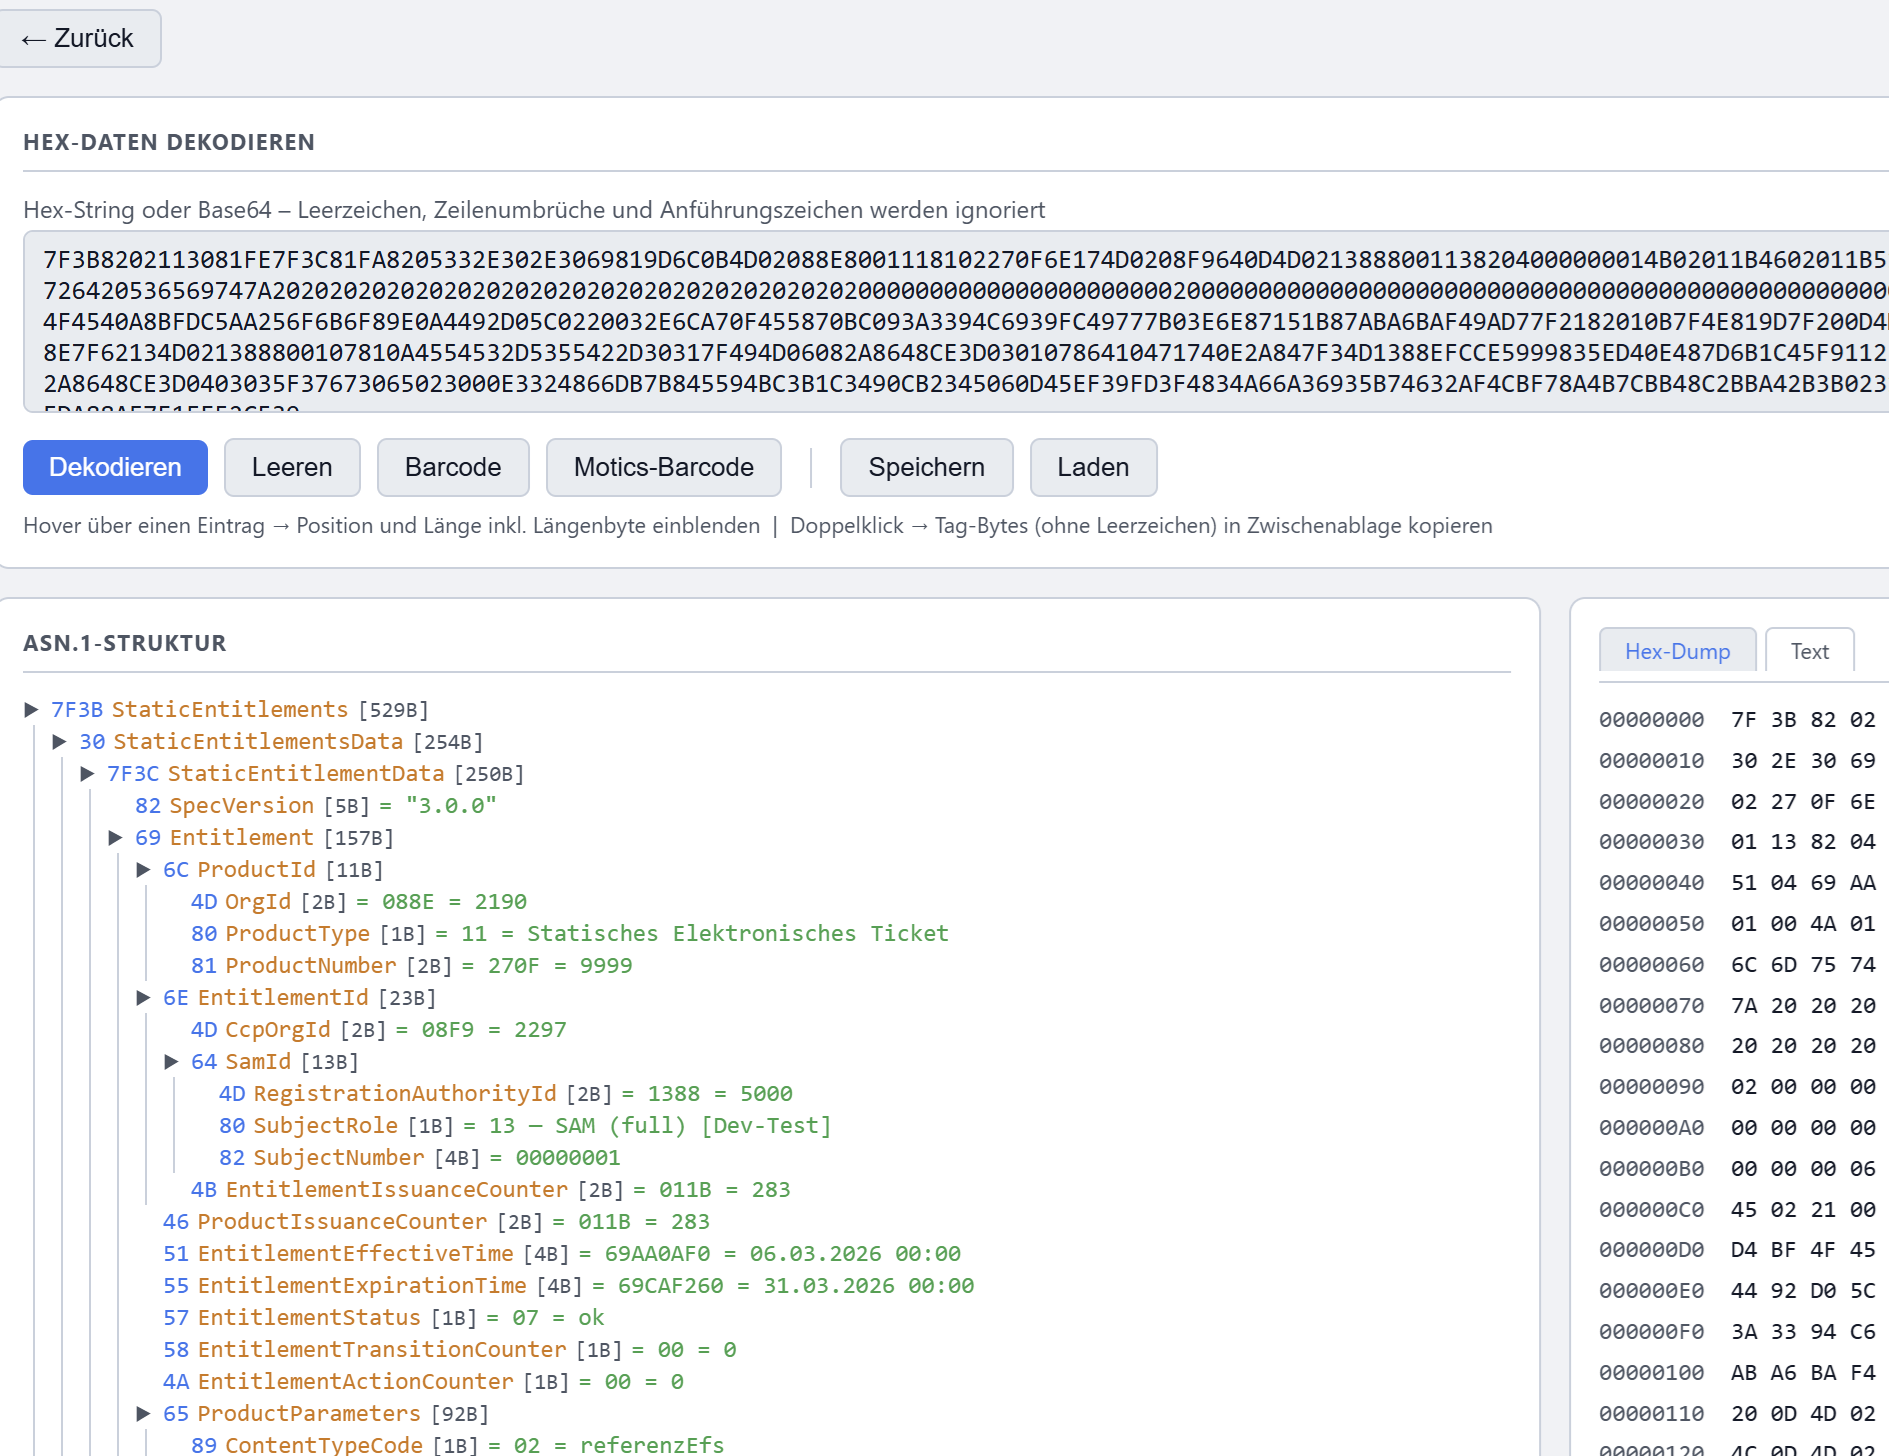
etiCORE Developer Suite — SAM-Info Übersicht mit Simulator-Status
200+
SAM-Testfälle
200+
NM-Testfälle
2
Betriebsmodi
2GSI
etiCORE-Generation

Alles in einem Werkzeug

Von der Konfiguration bis zum fertigen Ticket — die eDS deckt den gesamten etiCORE-Workflow ab.

Simulator & echte Hardware
Nahtloses Umschalten zwischen Software-Simulator und echter Chipkarte — kein Neustart, keine Neukonfiguration.
200+ SAM-Testfälle
Vollständige Abläufe gegen den Security Application Module — spec-konform nach SPEC-SAM V1.0.11.
200+ NM-Testfälle
Vollständige Testabdeckung für das Nutzermedium — Entitlement-Lifecycle, Sessions, Password-System u.v.m.
Alle echten Abläufe
SAM-Aktivierung, Issue Entitlement, Static Entitlement, ECC CDH Sessions, COMMIT, DELETE — vollständig implementiert.
Hex-Viewer & ASN.1
Interaktiver TLV/ASN.1-Baum für jeden APDU-Response. Toleranter Parser — zeigt auch fehlerhafte Daten strukturiert an.
Aztec-Barcode
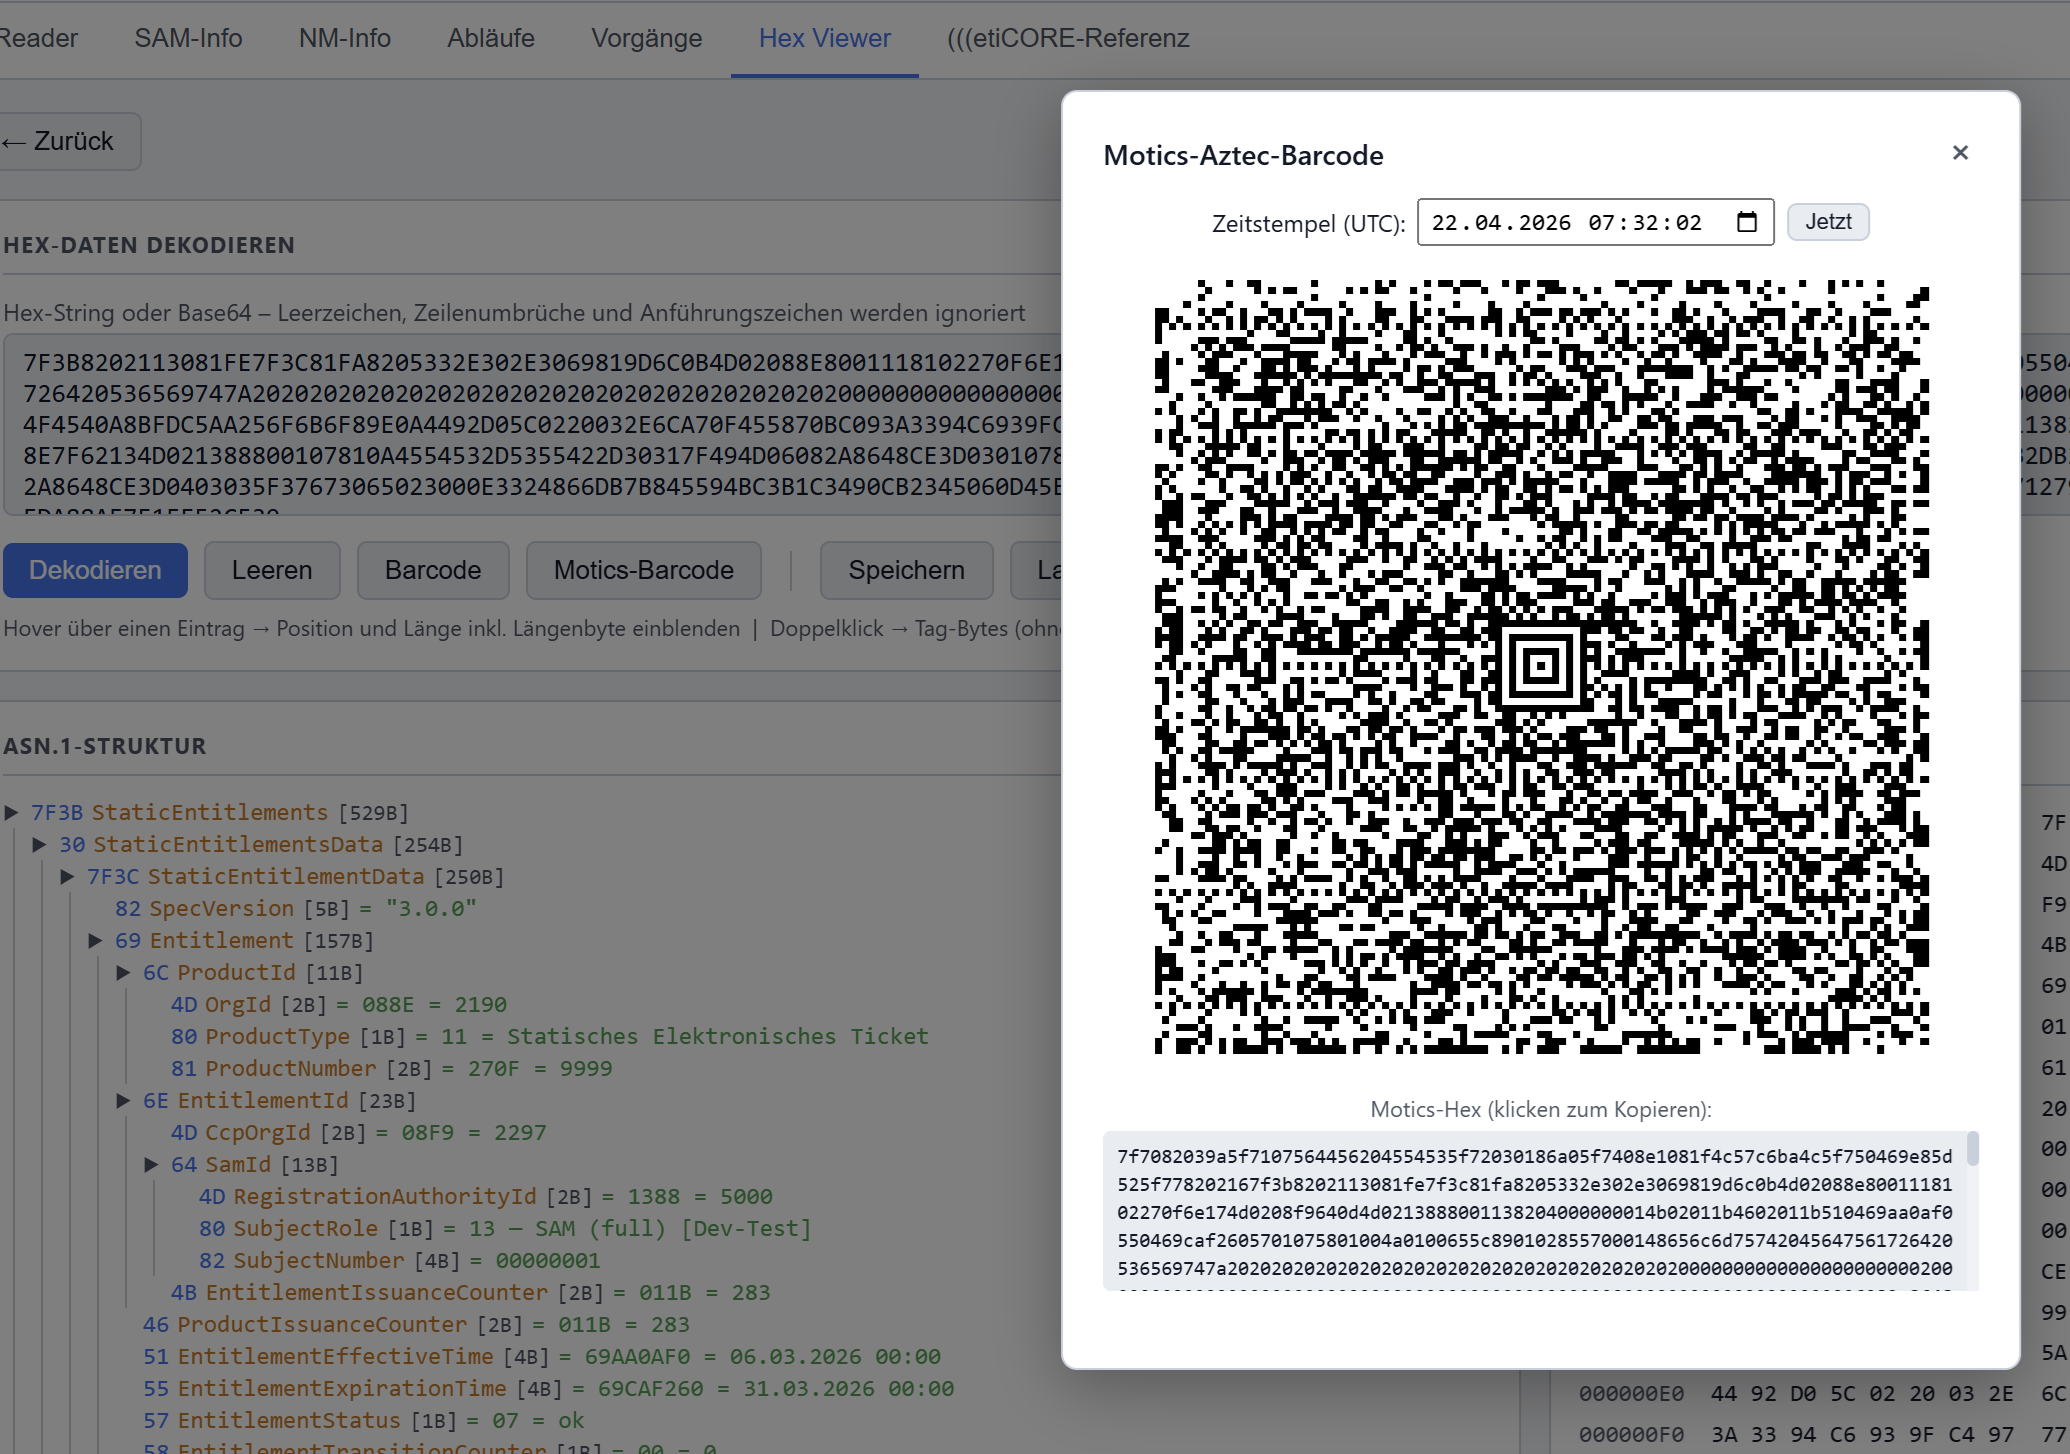
Ticket-Daten direkt als Aztec-Barcode rendern — aus den Live-Antwortdaten des SAM, auf Knopfdruck.
Motics-Barcode
Generierung im Motics-Format — parallelbetriebsfähig für etiCORE-SCE-Tickets auf Motics-Infrastruktur.
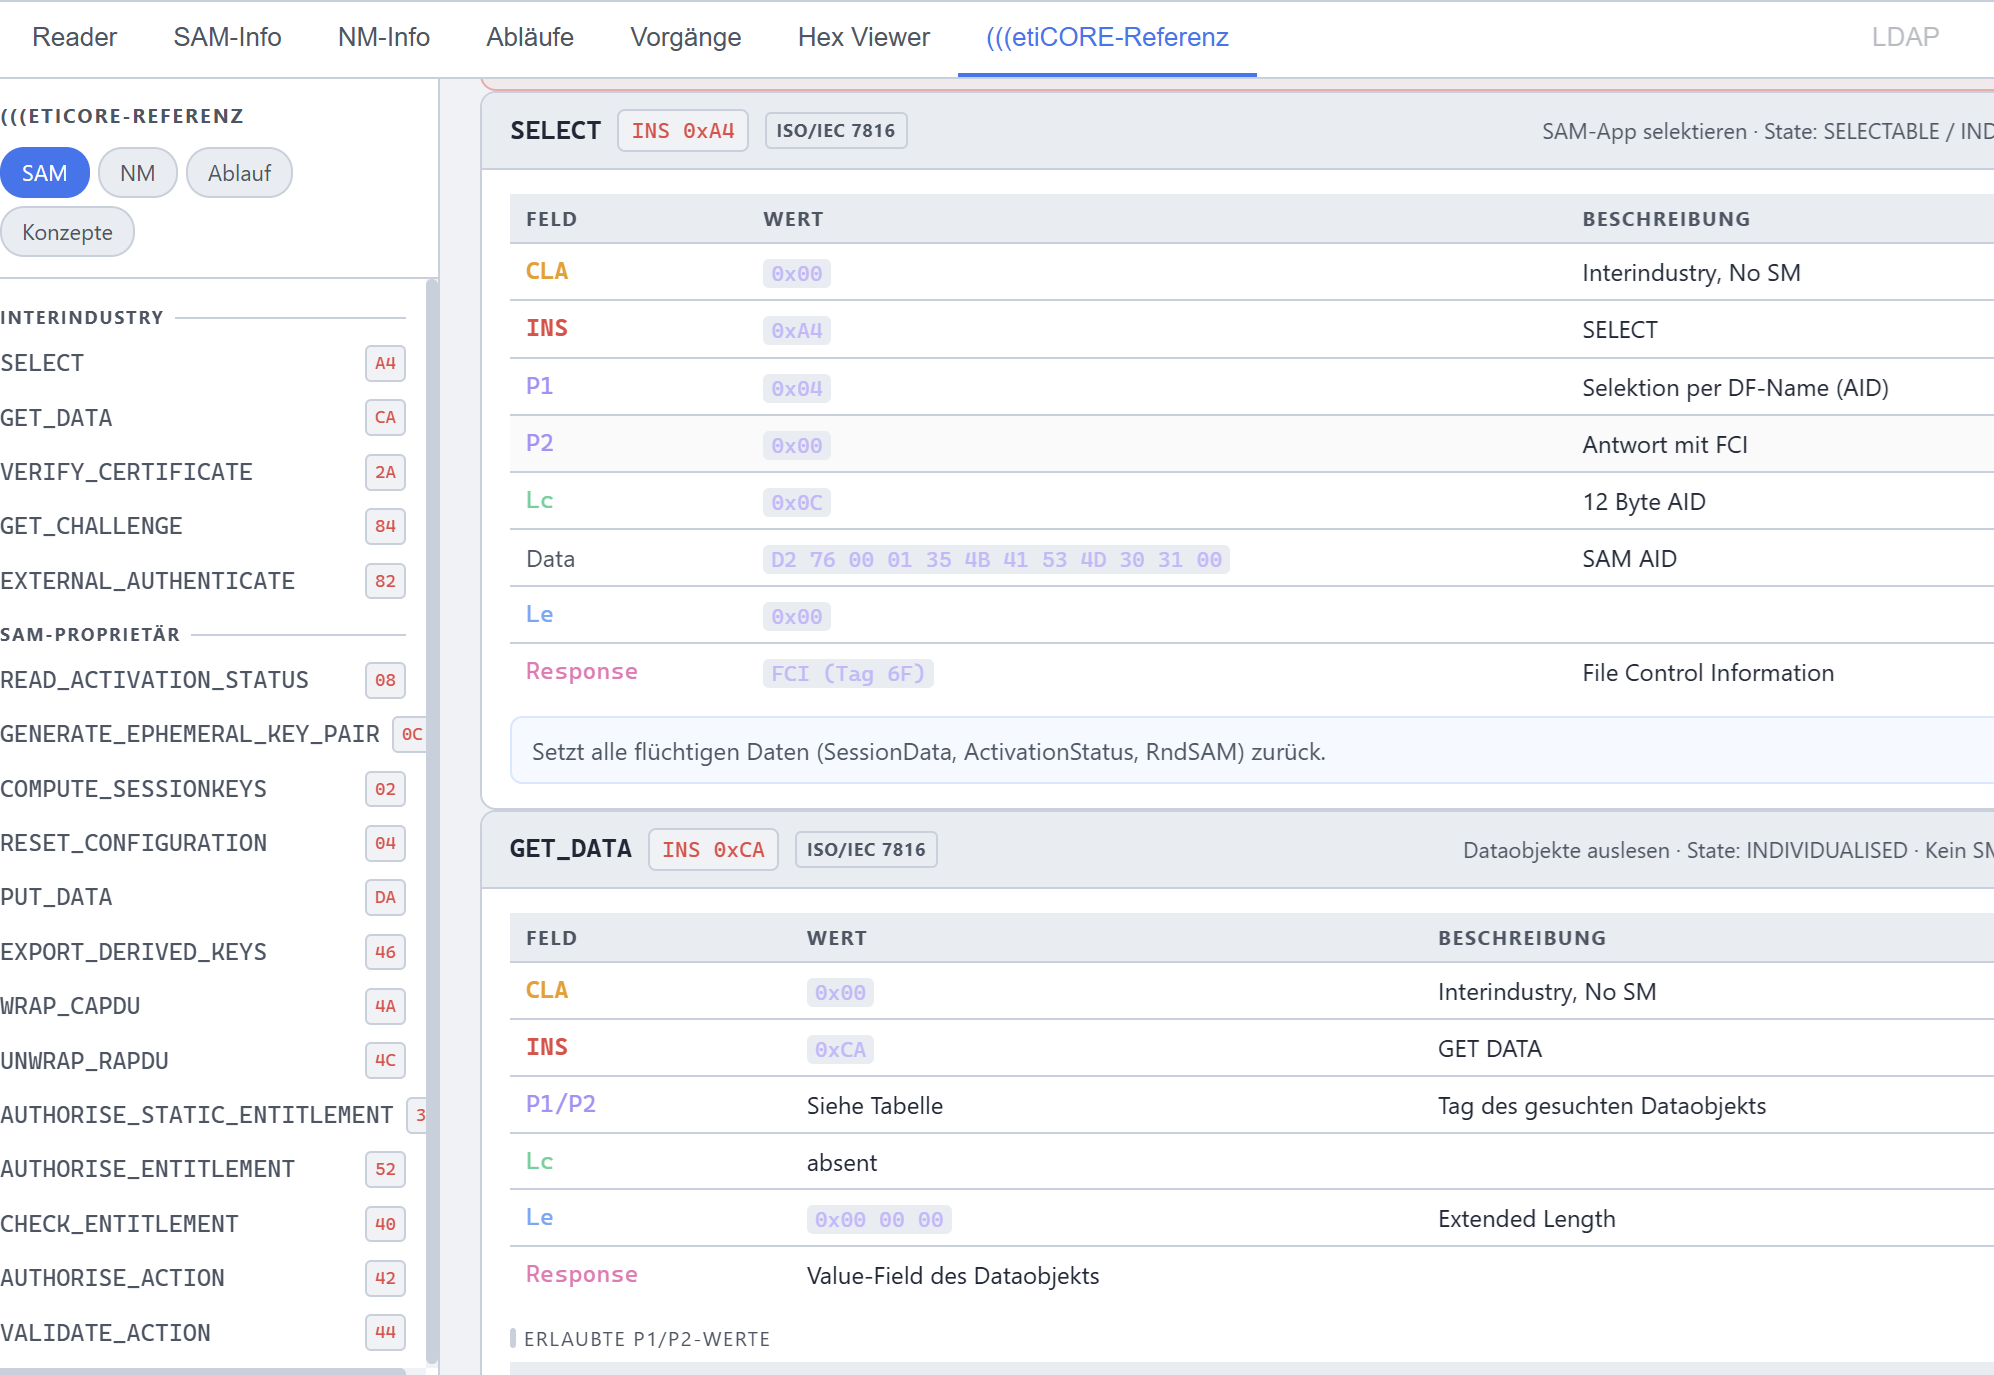
APDU-Referenz
Integriertes Nachschlagewerk aller SAM- und NM-Befehle mit Syntax, Parametern und Statuscodes — immer griffbereit.
Live Kartentyp-Erkennung
Automatische Erkennung etiCORE vs. VDV KA über FCI-Analyse (SELECT-Antwort). Visueller Hinweis bei VDV-KA-Karte.
Secure Messaging
ECC CDH (P-256) und symmetrische Sessions vollständig implementiert. AES-CBC mit SSC und ICV, spec-konform.
Konfigurierbar
Reader, Zertifikatspfade, private Keys und Sym-Keys vollständig per Settings-UI konfigurierbar — keine Hardcodierung.
Hardware-Testrahmen
Hunderte Testfälle auf Knopfdruck gegen echte Hardware — PASS/FAIL auf einen Blick, Fehler mit erwartetem vs. tatsächlichem SW-Code.
ION-Meldungen
ION-Meldungen werden direkt aus den Abläufen erzeugt und im Protokoll-Log angezeigt — kein separates Tool nötig.

Die wichtigsten Werkzeuge

Fünf Kernbereiche, die den Alltag in der etiCORE-Entwicklung grundlegend vereinfachen.

Interaktiver Hex-Viewer

Jeder APDU-Response wird automatisch dekodiert und als navigierbarer TLV/ASN.1-Baum dargestellt. Der tolerante Parser bricht bei fehlerhaften oder abgeschnittenen Daten nicht ab — er zeigt so viel wie möglich und markiert Probleme transparent.

  • TLV-Baum mit aufklappbaren Knoten und Tag-Beschreibungen
  • ASN.1-Dekodierung für Zertifikate und kryptographische Strukturen
  • Warning-Banner bei Schema-Fehlern, trotzdem vollständige Anzeige
  • Direkter Barcode-Export (Aztec / Motics) aus dem Dekodier-View
Hex-Viewer mit ASN.1-Dekodierung Motics-Barcode-Popup

Vollständige Ablauf-Bibliothek

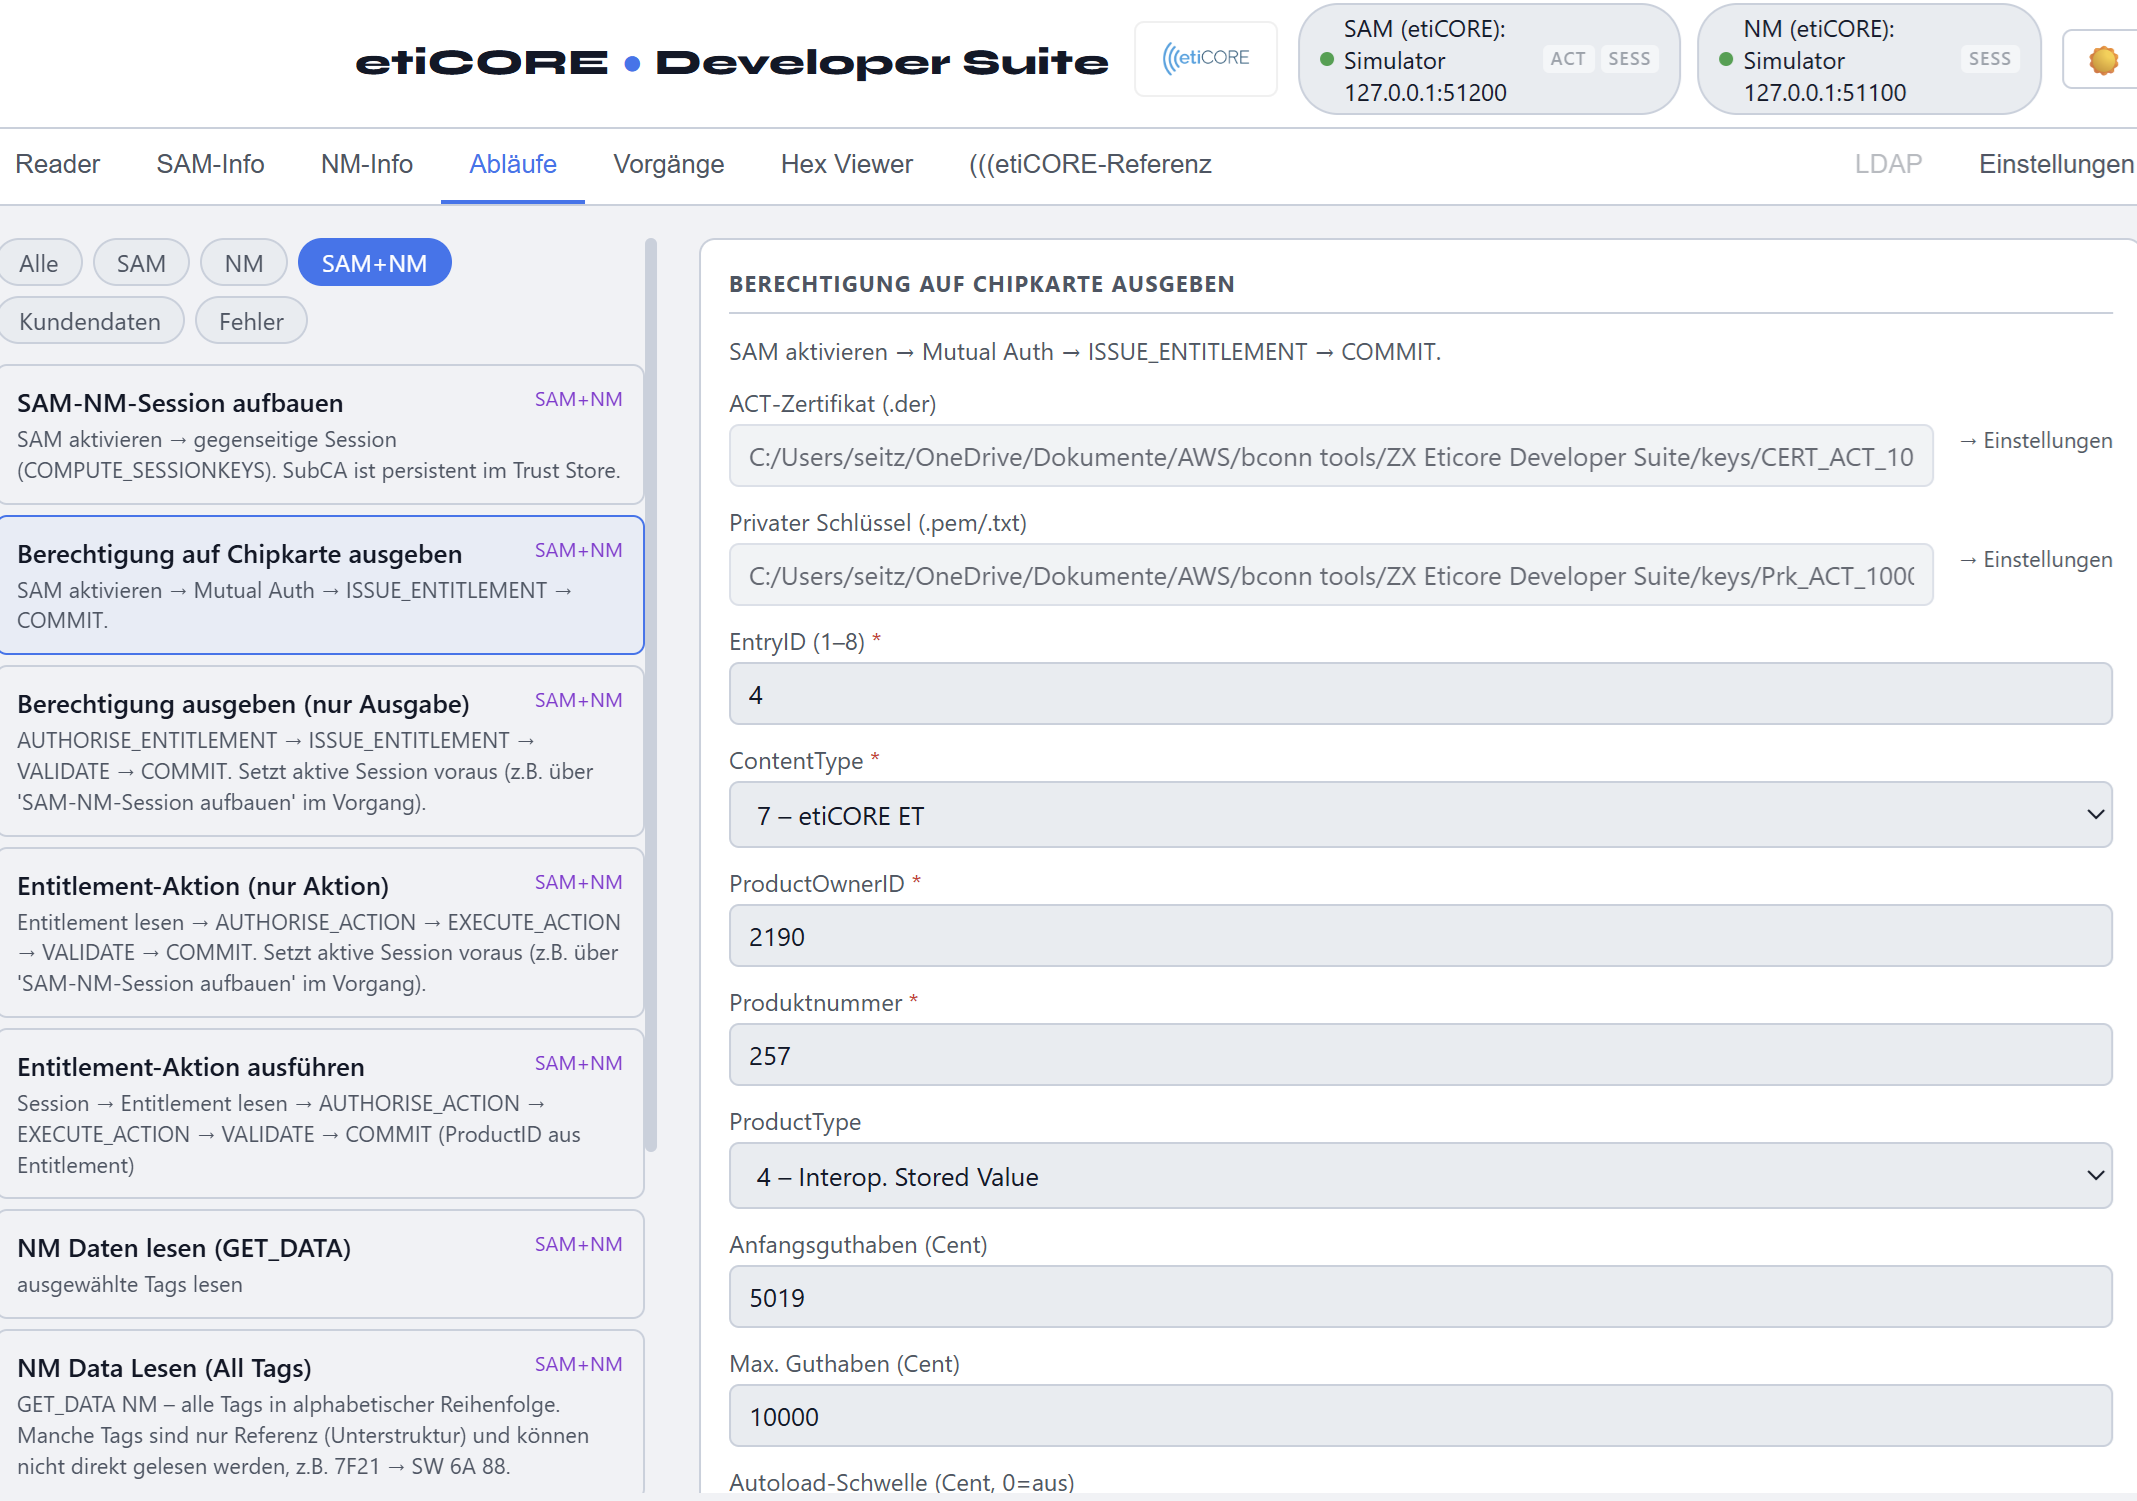
Alle realen etiCORE-Flows sind als ausführbare Abläufe implementiert — inklusive vollständigem Protokoll-Log mit Request, Response und Interpretation für jeden einzelnen APDU-Schritt.

  • SAM-Aktivierungsflow: SELECT → VERIFY CERT → EXT_AUTH → GET_DATA
  • Issue Entitlement: ECC CDH Session + COMPUTE_SESSIONKEYS + SM
  • Static Entitlement: AUTHORISE_STATIC_ENTITLEMENT mit 7F3B-Ausgabe
  • NM Password-System: VERIFY/CHANGE_REFERENCE_DATA mit State Machine
  • Über 200 Testfälle jeweils für SAM und NM mit Soll/Ist-Vergleich
Ablauf-Bibliothek — Berechtigung auf Chipkarte ausgeben

ION-Meldungen im Protokoll-Log

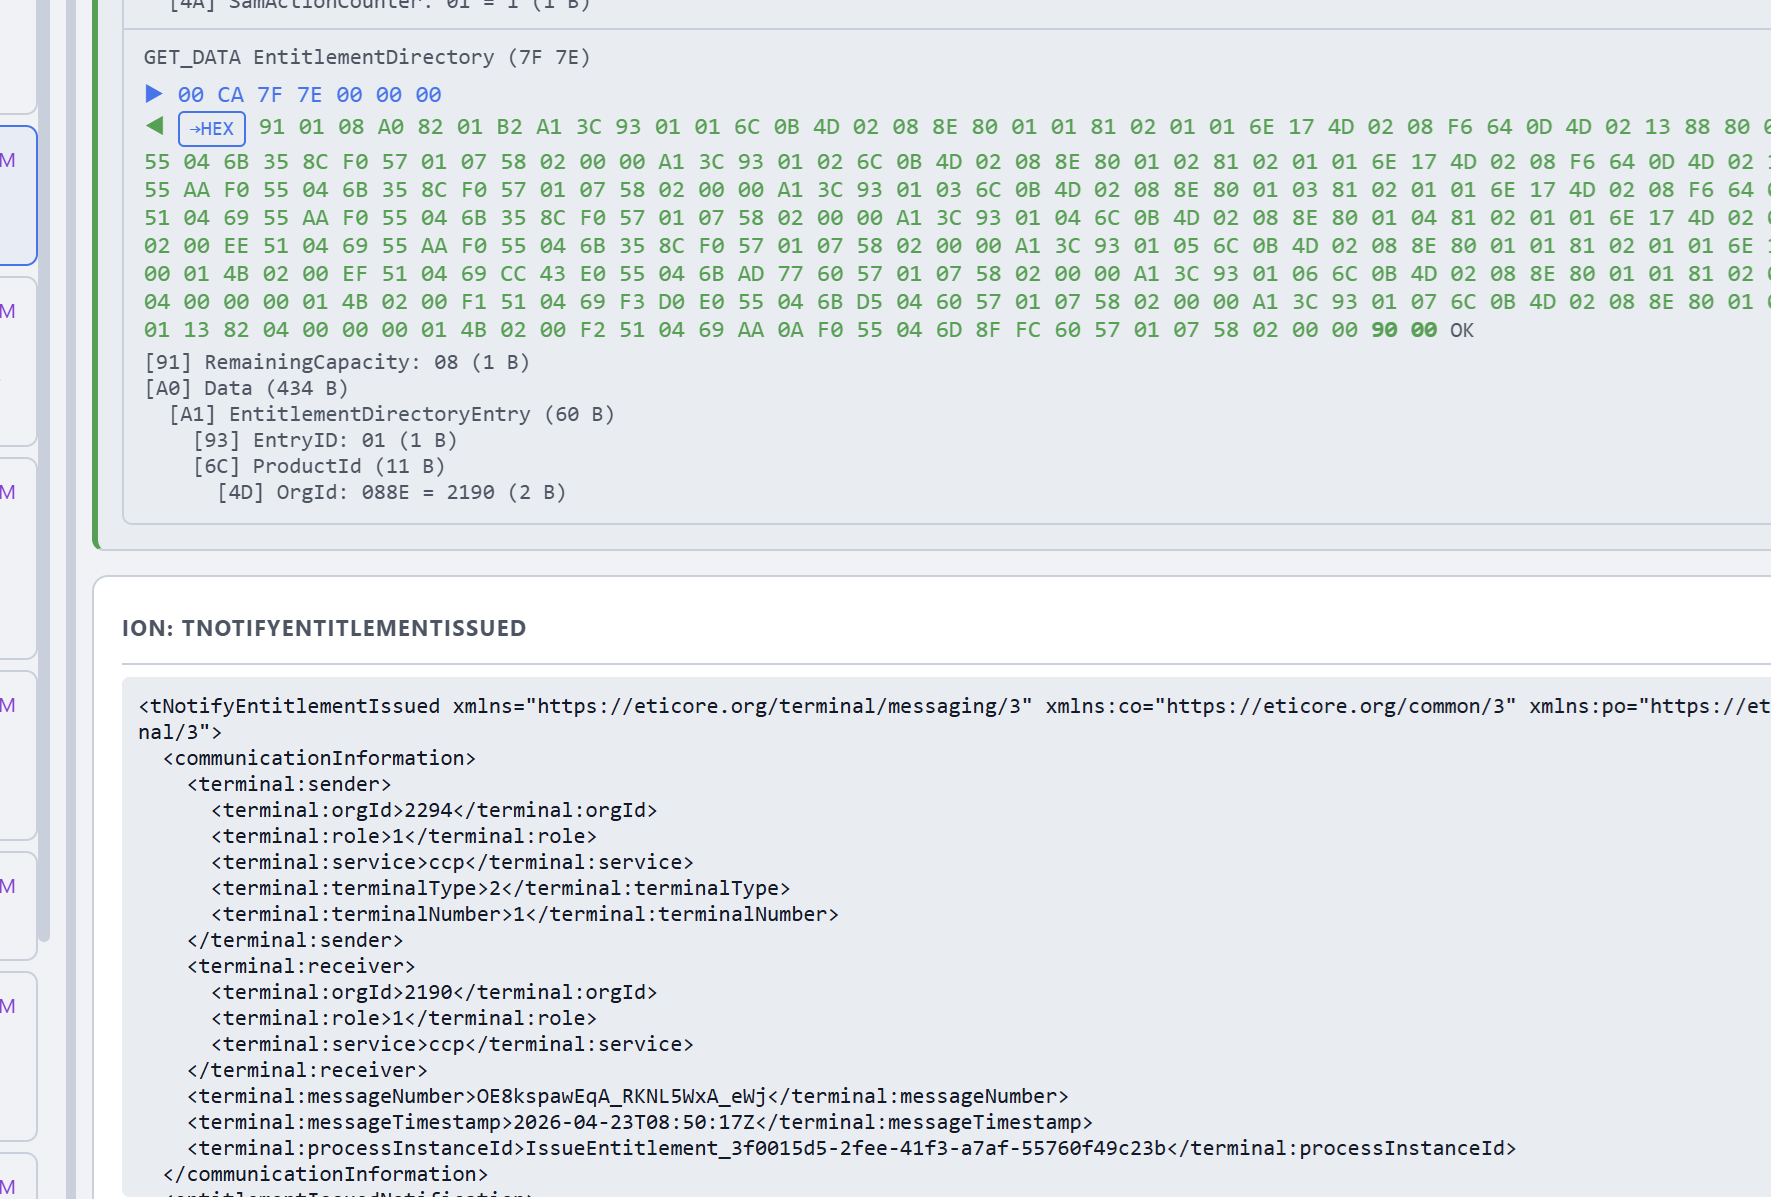
Zu jeder ausgegebenen Berechtigung und zu jeder einzelnen Aktion werden die entsprechenden ION-Meldungen automatisch erzeugt und direkt im Protokoll-Log angezeigt — für vollständige Nachvollziehbarkeit ohne Umwege.

  • ION-Meldung zur Berechtigung (Issue / Static Entitlement)
  • ION-Meldung je Aktion im Entitlement-Datensatz
  • Ausgabe direkt im Ablauf-Log, kein separates Tool nötig
  • Unterstützt die Validierung gegen das ION-Protokoll
ION-Meldungen zur ausgegebenen Berechtigung und den Aktionen

Integrierte Dokumentation & APDU-Referenz

Das eDS ist nicht nur Testtool — es ist gleichzeitig Nachschlagewerk. Die integrierte APDU-Referenz listet alle SAM- und NM-Befehle mit vollständiger Syntaxbeschreibung, Parametern, Statuscodes und Querverweisen zur Spec.

  • Alle SAM-Befehle: SELECT, VERIFY_CERT, EXT_AUTH, COMPUTE_SESSIONKEYS, ...
  • Alle NM-Befehle: ISSUE_ENTITLEMENT, COMMIT, DELETE, PUT_DATA, ...
  • Statuscodes mit Bedeutung und Ursache
  • Direkt im Browser, kein separates PDF nötig
Integrierte etiCORE APDU-Referenz

// Technologie-Stack

Flask · Python Vanilla JS etiCORE SPEC-SAM V1.0.11 SPEC-UM SPEC-CipherSuite V1.0.1 P-256 / brainpoolP256r1 AES-CBC Secure Messaging ECC CDH Key Establishment X.509 / M2M Certificates Aztec Code PC/SC Smartcard API

Tests gegen echte Hardware —
auf einen Klick

Hunderte vordefinierter Vorgänge mit erwarteten Rückgabecodes laufen auf Knopfdruck gegen die echte Chipkarte. Sofort sichtbar: welche Testfälle fehlerfrei durchliefen und wo die Hardware abweicht. Eigene Testfälle können jederzeit angelegt werden.

  • Vordefinierte Testfälle für SAM und NM — sofort einsatzbereit
  • Eigene Vorgänge anlegen mit frei definierbaren erwarteten SW-Codes
  • Ein Klick startet alle oder gezielt ausgewählte Tests
  • PASS / FAIL auf einen Blick, tatsächlicher vs. erwarteter SW-Code
  • Fehler klar dokumentiert — ideal nach Firmware-Updates oder Hardware-Wechsel
  • Separate Tabs für SAM, NM und eigene Testfälle
SAM & NM Testläufe
etiCORE SAM #5000-07 · HW ▶ Alle ausführen
SAM (211)
NM (198)
Eigene (12)
203 OK · 8 FAIL · 211 gesamt
SAM-Aktivierung vollständig SW 90 00 PASS
EXTERNAL_AUTH — ungültige Signatur SW 69 82 PASS
AUTHORISE_STATIC_ENTITLEMENT SW 90 00 PASS
COMPUTE_SESSIONKEYS P1=12 Admin 6A 86 ≠ 90 00 FAIL
GET_DATA CertificateRepository SW 90 00 PASS
VERIFY_CERT SubCA — korrektes Zertifikat SW 90 00 PASS
VERIFY_CERT — falsches Zertifikat SW 69 83 PASS
CHANGE_REFERENCE_DATA NM 6A 86 ≠ 90 00 FAIL
ISSUE_ENTITLEMENT ECC CDH Session SW 90 00 PASS
COMMIT_TRANSACTION nach Issue SW 90 00 PASS
GET_DATA Entitlement nach Commit SW 90 00 PASS
PUT_DATA — leerer Plaintext → 6A 80 SW 6A 80 PASS